工业自动化中人机界面的安全性挑战与防护策略
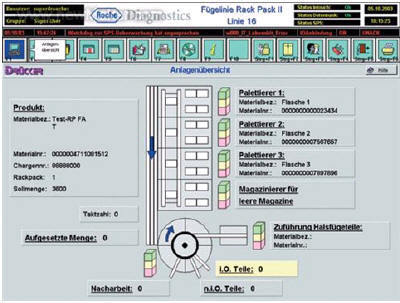
随着工业4.0和智能制造的深入推进,工业自动化控制系统中的"人机界面"(HMI)已成为操作员与机器设备交互的核心枢纽。HMI在提升生产效率与操作便利性的也带来了不容忽视的信息安全风险。本文围绕"人机界面的安全性",结合工业自动化控制场景,分析HMI面临的主要威胁,并提出从设备制造、系统集成到运维管理的多层次防护策略。\n\n一、HMI在工业自动化中的角色与安全边界\n\nHMI通常以触摸屏、工控机或嵌入式面板的形式存在,运行组态软件,直接与PLC、DCS、变频器等控制设备通信。其安全边界横跨OT(运营技术)与IT(信息技术)两个域:一方面,HMI通过工业以太网或现场总线采集实时数据;另一方面,越来越多的HMI支持远程访问、OPC UA、MQTT、Web服务以及USB、串口等外设接口,形成潜在的攻击入口。\n\n二、HMI面临的主要信息安全威胁\n\n1. 未授权访问与弱口令:许多HMI工程默认启用简单密码,甚至无密码,攻击者可轻易登录并修改控制参数。\n\n2. 通信协议漏洞:Modbus、Profinet、EtherNet/IP等工业协议缺乏加密与认证机制,黑客可通过中间人攻击篡改HMI与控制器之间的指令。\n\n3. 固件与软件后门:部分低成本HMI设备出自非专业信息安全设备制造流程,固件更新机制不完善,可能被植入恶意代码。\n\n4. 物理接口滥用:USB、SD卡槽常被用于导入组态文件,但也可能成为病毒(如震网病毒)入侵的跳板。\n\n5. 远程维护风险:为便于远程运维,HMI通过4G/5G或VPN暴露于公网,若配置不当则成为勒索软件的攻击目标。\n\n6. 人因失误:操作员误触、权限设定过大、日志未审计等,也会间接导致安全事件。\n\n三、面向信息安全设备制造的HMI安全设计原则\n\n从设备制造源头抓起,是提升HMI安全性的根本。建议在信息安全设备制造环节遵循以下原则:\n\n1. 安全启动与固件签名:确保HMI仅加载经过数字签名的固件,防止非法篡改。\n\n2. 硬件信任根:集成TPM或安全芯片,用于存储密钥、度量启动过程。\n\n3. 最小化物理接口:在非必要时禁用USB调试口,或对其进行逻辑隔离与权限控制。\n\n4. 安全通信协议栈:支持TLS/DTLS、IPsec、OPC UA with Security,为工业通信提供加密与完整性保护。\n\n5. 强制访问控制:内置基于角色的访问控制,将操作员、工程师、管理员权限严格分离。\n\n6. 审计与告警:记录所有用户操作、配置变更和通信异常,并能将日志导出至安全信息与事件管理系统。\n\n四、系统集成与运维阶段的防护策略\n\n即使HMI设备本身满足安全制造要求,系统集成与日常运维也至关重要:\n\n1. 网络分段:将HMI置于工业DMZ或独立VLAN中,通过防火墙或工业网关严格限制与办公网、互联网的连通。\n\n2. 更改默认凭证:首次部署时替换所有默认用户名、密码、SNMP团体字。\n\n3. 禁用未用服务:关闭HMI上的HMI Web服务器、FTP、Telnet等非必要服务。\n\n4. 定期漏洞扫描与补丁管理:对HMI软件与固件实施工业环境特有的补丁流程(离线或有维护窗口)。\n\n5. 安全远程访问:采用多因素认证、跳板机、临时授权等方式管理远程维护,并记录完整会话。\n\n6. 安全培训: 提高操作人员网络安全意识,防范钓鱼邮件和社会工程学攻击。\n\n五、\n\n工业自动化中人机界面的安全性是一个系统性工程,需要从信息安全设备制造、组态配置、网络架构到运维管理进行纵深防御。尤其在本土制造业信息化进程中,e-works等平台所倡导的工业安全理念应嵌入HMI全生命周期。只有将安全视为功能而非附加项,才能让HMI在提升生产透明度的不成为自动控制系统中的最薄弱环节。
如若转载,请注明出处:http://www.zbczkj.com/product/17.html
更新时间:2026-10-24 03:05:44